التحكم في حساب المستخدم (UAC)
مقدمة
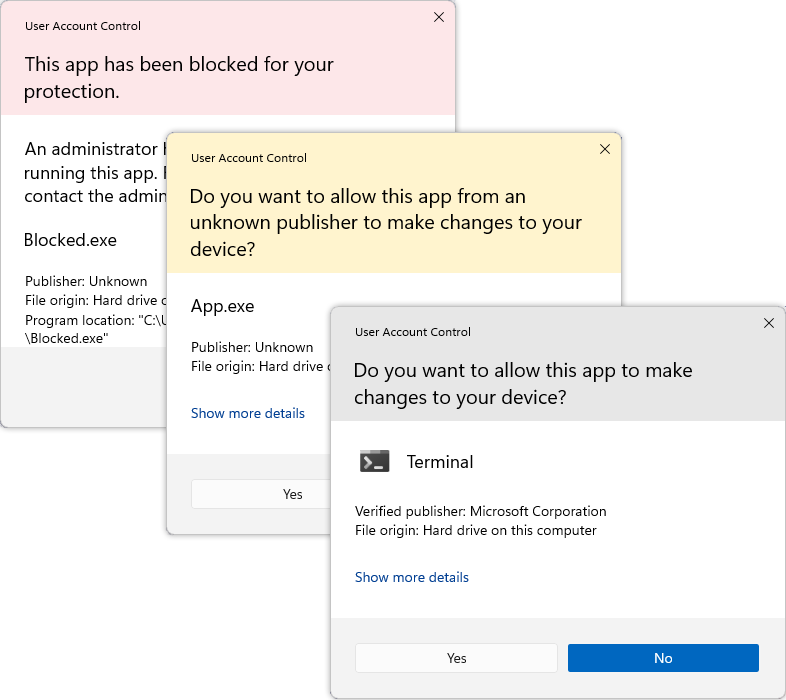
التحكم في حساب المستخدم (UAC) هو ميزة أمان تم تقديمها في Windows Vista وموجودة في جميع الإصدارات اللاحقة من Windows. تهدف إلى منع التعديلات غير المصرح بها على نظام التشغيل من خلال طلب تأكيد صريح قبل تنفيذ إجراء يتطلب امتيازات مرتفعة.
أهداف UAC
- تقييد امتيازات الحسابات، حتى الإدارية، ما لم تكن هناك حاجة للترقية.
- منع التشغيل الصامت للبرامج الضارة بحقوق المسؤول.
- تعزيز فصل أفضل بين المستخدمين العاديين والمسؤولين.
- تقليل هجمات رفع الامتيازات.
كيف يعمل؟
-
بشكل افتراضي، حتى حسابات المسؤولين تشغل التطبيقات بحقوق عادية.
-
عندما تتطلب مهمة امتيازات إدارية، يعرض Windows مربع حوار UAC:
- إذا كان المستخدم مسؤولاً، يمكنه الموافقة أو الرفض.
- إذا كان المستخدم مستخدمًا عاديًا، يجب عليه إدخال كلمة مرور حساب مسؤول.
-
يتم إعادة تشغيل العملية في سياق مرتفع.
أمثلة على الإجراءات التي تتطلب ترقية UAC
- تثبيت أو إلغاء تثبيت برنامج
- تعديل إعدادات النظام أو السجل
- إضافة/حذف حسابات المستخدمين
- تعديل الملفات في
C:\WindowsأوC:\Program Files - تعديل إعدادات الجدار الناري أو الأمان
مستويات إشعار UAC
يمكن تعديل إعدادات UAC عبر لوحة التحكم → حسابات المستخدمين → تغيير إعدادات التحكم في حساب المستخدم:
| المستوى | الوصف |
|---|---|
| إعلامي دائمًا | إشعار في كل مرة يحاول فيها برنامج أو أنت تعديل إعدادات Windows |
| إعلامي فقط عندما تحاول التطبيقات إجراء تعديلات (شاشة مظلمة) | يتم تفعيل UAC فقط للبرامج، وليس للتغييرات اليدوية |
| إعلامي فقط عندما تحاول التطبيقات إجراء تعديلات (بدون شاشة مظلمة) | كما هو مذكور أعلاه، ولكن بدون تأثير قفل الشاشة |
| عدم إعلامي أبدًا | تم تعطيل UAC — غير موصى به |
الافتراضية في UAC
لضمان التوافق مع التطبيقات القديمة (32 بت):
- يمكن للنظام إعادة توجيه بعض الكتابات في المجلدات المحمية (مثل
C:\Program Files) إلى مجلدات افتراضية (%LOCALAPPDATA%\VirtualStore). - يتيح ذلك للبرامج التي تفترض امتيازات مرتفعة العمل جزئيًا حتى بدون حقوق المسؤول.
نصائح عملية
- لا تقم بتعطيل UAC إلا في بيئات الاختبار المحددة.
- شجع استخدام حسابات عادية للمهام اليومية.
- استخدم
runasأو انقر بزر الماوس الأيمن → "تشغيل كمسؤول" لتشغيل البرامج بشكل مؤقت بترقية.